01
La solució
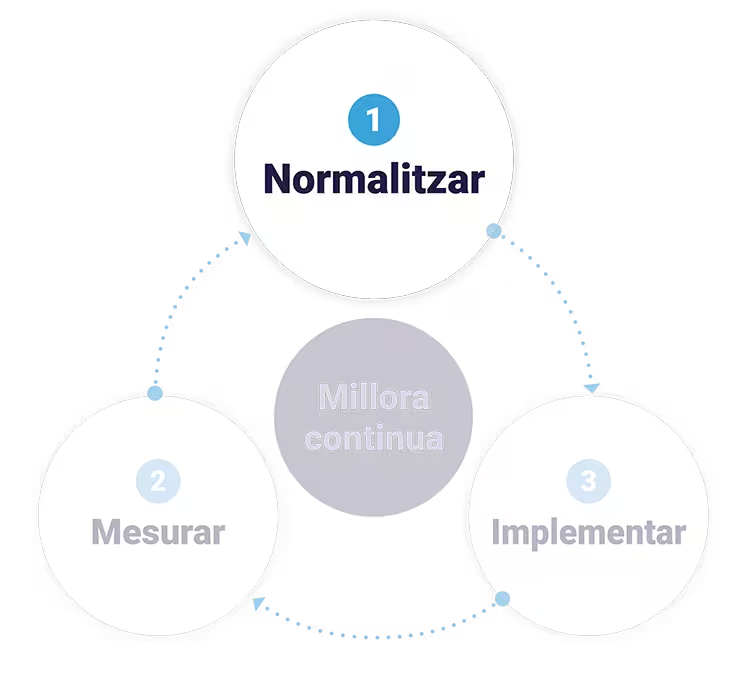
Pas 1: Normalitzar
Definint què protegir, mostrar i millorar
Aquesta capa estableix els fonaments de la ciberseguretat. Defineix criteris clars, assigna rols i responsabilitats, crea evidències auditables i assegura que cada decisió es basi en un model repetible i sostenible, garantint així que la seguretat depengui d’un sistema robust i confiable, no de persones.
Què aconseguim?
- Govern i rols clars.
- Prioritats compartides.
- Evidència per auditories i clients.
Per què és clau?
Sense normalitzar, cada acció és reactiva. Amb la Normalització, cada decisió té criteri.
Ciberseguretat amb monitoratge i resposta SOC 24x7
Ciberseguretat gestionada per a empreses amb resposta a incidents i compliment normatiu amb costos clars i sense sorpreses
ISO 27001
ISO 27001
No és només documentació
La ISO 27001 és l’estàndard internacional que defineix el model de govern per a un Sistema de Gestió de Seguretat de la Informació (SGSI). Permet decidir, implementar, prioritzar, mantenir i millorar contínuament la seguretat de la informació dins d’una organització.
- GOVERN: rols, polítiques, abast, criteri i cicle de revisió.
- RISC: inventari, anàlisi, tractament i priorització amb lògica de negoci.
- EVIDÈNCIA: Revisió regular del SGSI per assegurar que s’adequa a a les normatives aplicables. Preparació per auditoria i certificacions.
- MILLORA CONTÍNUA: ajustos i actualitzacions basats en incidències, auditories internes i evolució dels riscos.
Per què és clau?
Proporciona una estructura clara perquè la seguretat deixi de dependre de persones concretes i passi a dependre d’un sistema. Redueix riscos, genera confiança amb clients i partners, i orientar la presa de decisions.
NIS 2
NIS 2
Directiva NIS 2
És la norma europea que estableix requisits obligadors de ciberseguretat per a organitzacions que gestionen serveis essencials i infraestructures crítiques.
- RISCOS: Identificació i tractament sobre sistemes, xarxes i serveis crítics.
- SEGURETAT OPERATIVA: Implementació de controls tècnics i organitzatius per prevenir incidents i minimitzar impactes.
- NOTIFICACIÓ D’INCIDENTS: Obligació de reportar incidents de seguretat significatius a les autoritats competents en terminis establerts.
- GOVERNANÇA I COMPLIMENT: Coordinació amb reguladors, auditories internes i aplicació de millora contínua per garantir la conformitat.
Per què és clau?
Reforça la resiliència i la resposta davant ciberamenaces a tota la UE. Permet assegurar que les organitzacions gestionen ciberamenaces de manera proactiva, compleixen amb la normativa europea, protegeixen els serveis crítics i generen confiança entre clients, partners i autoritats.
ENS (Esquema Nacional de Seguretat)
ENS
ENS: Una base especialment rellevant
Normativa espanyola que estableix els principis i requisits bàsics de seguretat de la informació per a les administracions públiques, els seus proveïdors i entorns on la confiança institucional és crítica.
- GESTIÓ DE RISCOS I GOVERNANÇA: Identificació i tractament sobre sistemes, xarxes i serveis crítics.
- SEGURETAT OPERATIVA: Implementació de controls tècnics i organitzatius per prevenir incidents i minimitzar impactes.
- NOTIFICACIÓ D’INCIDENTS: Obligació de reportar incidents de seguretat significatius a les autoritats competents en terminis establerts.
- GOVERNANÇA I COMPLIMENT: Coordinació amb reguladors, auditories internes i aplicació de millora contínua per garantir la conformitat.
Per què és clau?
Garanteix la confidencialitat, integritat, disponibilitat i traçabilitat de la informació en els serveis públics. Acompanyem el camí d’adequació perquè el compliment no sigui només formal, sinó operatiu i sostenible.
RGPD (Reglament General de Protecció de Dades)
RGPD
RGPD
És la normativa europea que regula el tractament de dades personals i protegeix els drets fonamentals de privacitat dels ciutadans. Estableix obligacions clares per a organitzacions públiques i privades que recullen, emmagatzemen o processen informació personal.
- GESTIÓ DE DADES PERSONALS: recollida, registre, emmagatzematge i tractament de dades amb transparència i seguretat.
- DRETS: garantir l’accés, rectificació, supressió, limitació i portabilitat de les dades personals dels interessats.
- COMPLIMENT I CONTROL: implementació de polítiques, protocols de seguretat i auditories per demostrar conformitat amb la normativa europea.
Per què és clau?
Assegura que les organitzacions gestionen dades personals de manera segura i responsable, reduint riscos legals i reputacionals, i generant confiança amb clients, usuaris i reguladors.
Formulari de contacte
Necessites més informació?
L’equip de professionals de CyberGovernance 360 està al teu costat per resoldre qualsevol dubte sobre els serveis de ciberseguretat que oferim.