01
La solució
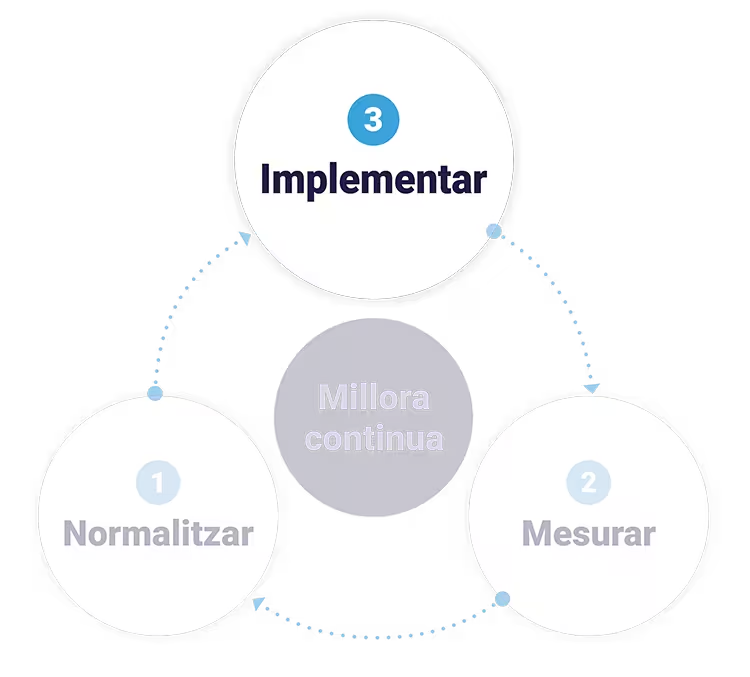
Pas 3: Implementar
Controls que materialitzen la decisió
Per protegir endpoints, registres, xarxa i dispositius:
- EDR/XDR: detecció i resposta sobre endpoints i identitat.
- SIEM: visibilitat centralitzada, correlació i evidències.
- PERIMETRALS: segmentació, inspecció i accés.
- MDR: detecta, respon i protegeix els teus sistemes 24×7.
- MDM: dispositius, polítiques i protecció de dades.
- CIBERASSEGURANÇA: protegeix el teu negoci davant amenaces digitals i recupera’t ràpidament dels incidents.
Ciberseguretat amb monitoratge i resposta SOC 24x7
Ciberseguretat gestionada per a empreses amb resposta a incidents i compliment normatiu amb costos clars i sense sorpreses
EDR/XDR
EDR/XDR
Antivirus NextGen amb EDR/XDR
Detecció i resposta en temps real, identifica comportaments sospitosos i permet respondre ràpidament a incidents de seguretat.
- VISIBILITAT: telemetria sobre endpoints i més enllà per entendre què està passant en temps real: malware, ransomware i altres amenaces.
- DETECCIÓ: correlació i priorització per treure context d’un volum alt de senyals.
- RESPOSTA: capacitat de contenir i reduir temps de reacció davant activitat maliciosa.
- CLOUD: no requereix infraestructura local complexa; les actualitzacions i deteccions es fan automàticament.
Per què és clau?
És un valor pel client, ja que passa d’una protecció reactiva a una defensa que veu patrons, actua abans i redueix exposició operativa.
SIEM
SIEM
SIEM
La capa central de seguretat que permet veure tot, detectar amenaces i demostrar el compliment normatiu de manera clara i fiable.
- UNIFICAR: registres d’endpoints, xarxa, servidors i altres fonts en un únic punt de lectura.
- CORRELACIONAR: regles, deteccions i context per entendre què és soroll i què és incident.
- DEMOSTRAR: traçabilitat i suport per a compliment, revisió i investigació posterior.
Per què és clau?
El SIEM és la memòria operativa de la Solució: dóna visibilitat acumulada i permet aprendre del que ha passat.
PERIMETRALS
PERIMETRALS
Protecció Perimetral
La frontera digital protegeix la teva empresa. Gestionada correctament, cada amenaça es detecta i es controla, assegurant seguretat contínua i confiança total.
- NGFW: inspecció avançada i polítiques més enllà de ports i protocols.
- SEGMENTACIÓ: reduir recorreguts d’atac i contenir impactes dins la xarxa.
- VPN: accés segur per a usuaris, tercers i seus remotes.
- POLÍTICA: control d’aplicacions, usuaris i serveis amb criteri de negoci.
Per què és clau?
Els perimetrals no substitueixen la resta de la Solució; la fan més efectiva perquè ordenen accessos i limiten superfícies.
MDR
MDR
MDR
El MDR (Managed Detection & Response) és el servei de ciberseguretat gestionat que combina monitorització constant, detecció avançada d’amenaces i resposta ràpida a incidents, tot gestionat per un equip d’experts.
- MONITORITZACIÓ 24X7: Supervisió contínua de xarxes, endpoints i sistemes per detectar anomalies i activitats sospitoses.
- DETECCIÓ PROACTIVA: Identificació avançada de malware, ransomware, intrusions i altres ciberamenaces amb eines intel·ligents i anàlisi experta.
- RESPOSTA IMMEDIATA: Accions ràpides per contenir incidents, minimitzar impactes i restaurar operacions crítiques.
- INTEL·LIGÈNCIA I MILLORA CONTÍNUA: Anàlisi d’incidents i informes detallats per optimitzar controls i reforçar la seguretat a llarg termini.
Per què és clau?
Permet anticipar i respondre ràpidament a ciberamenaces, reduint riscos, protegint actius crítics i augmentant la resiliència de la infraestructura.
MDM
MDM
MDM
El MDM (Mobile Device Management) permet el control complet sobre dispositius mòbils. Gestiona l’alta, les polítiques, els permisos d’accés i la resposta davant incidents per garantir seguretat i compliment normatiu.
- INVENTARI: saber quins dispositius accedeixen i en quin estat ho fan.
- POLÍTIQUES: xifrat, restriccions, configuració i requisits mínims.
- ACCÉS: correu, Wi-Fi, VPN i recursos corporatius amb control.
- RESPOSTA: bloqueig, esborrat remot i gestió de BYOD sense caos.
Per què és clau?
Quan el dispositiu és una porta d’entrada, el MDM és el mecanisme perquè aquesta porta tingui normes, control i capacitat de resposta.
CIBERASSEGURANÇA
CIBERASSEGURANÇA
Ciberassegurança
Protegeix les empreses davant pèrdues econòmiques derivades d’incidents cibernètics, com ransomware, filtracions de dades o interrupció de sistemes.
- COBERTURA DE PÈRDUES: compensació per danys, restauració de sistemes i interrupció del negoci.
- RESPONSABILITAT I COSTOS LEGALS: defensa legal, indemnitzacions a tercers i investigacions forenses.
- RESPOSTA I RECUPERACIÓ: suport tècnic, notificació d’afectats i gestió de crisi.
- REPUTACIÓ I CONTINUÏTAT: ajuda a recuperar la confiança de clients i mercat després d’un incident.
Per què és clau?
Depenem de sistemes digitals i dades. Un atac pot generar pèrdues de negoci, sancions i dany reputacional. La ciberassegurança transfereix part d’aquests riscos i facilita la recuperació ràpida amb menys impacte.
Formulari de contacte
Necessites més informació?
L’equip de professionals de CyberGovernance 360 està al teu costat per resoldre qualsevol dubte sobre els serveis de ciberseguretat que oferim.