01
La solució
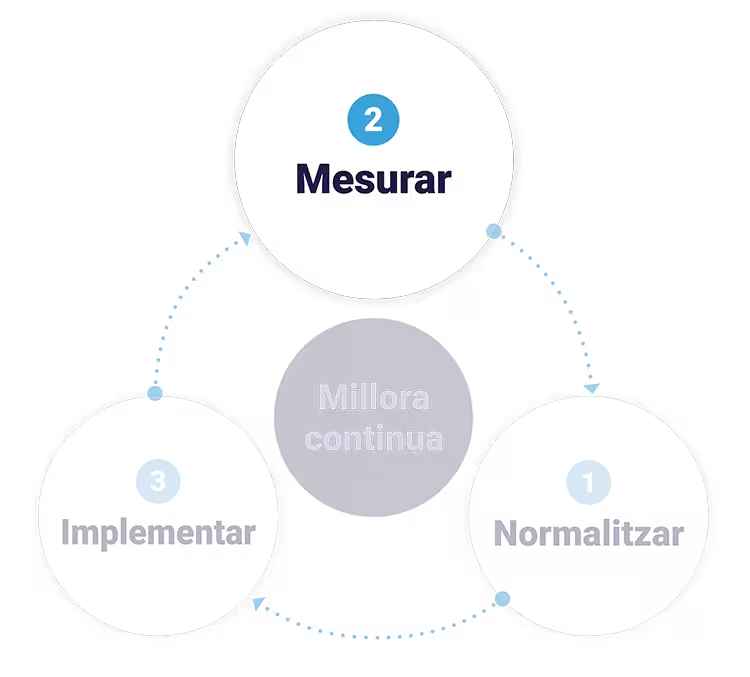
Pas 2: Mesurar
Dues capes de mesura per descobrir, vigilar i prioritzar
- PACK DESCOBRIMENT: auditoria interna i externa que identifica exposicions reals, prioritza correccions i valida vulnerabilitats. Inclou pentest i lectura executiva del risc per garantir visibilitat completa de la superfície d’atac i errors de configuració.
- SOC 24X7: monitoratge, detecció i triatge continu per saber què està passant i actuar abans que un senyal petit es converteixi en incident. La mesura deixa de ser puntual i es torna operativa: vigila senyals, anomalies i activitats sospitoses, prioritzant les accions segons la seva importància i l’impacte que poden tenir sobre el negoci.
Ciberseguretat amb monitoratge i resposta SOC 24x7
Ciberseguretat gestionada per a empreses amb resposta a incidents i compliment normatiu amb costos clars i sense sorpreses
PACK DESCOBRIMENT
PACK DESCOBRIMENT
Pack Descobriment
Una auditoria integral, interna i externa, que permet identificar exposicions reals, prioritzar correccions segons risc i validar vulnerabilitats dels sistemes, aplicacions i xarxes de l’organització.
- DETECCIÓ DE VULNERABILITATS: Identificació de punts febles reals en infraestructures, aplicacions i processos.
- PRIORITZACIÓ DE RISCOS: Classificació i recomanació de mesures segons impacte i probabilitat, per enfocar esforços efectius.
- VALIDACIÓ I SEGUIMENT: Confirmació que les vulnerabilitats detectades s’han resolt i comprovació contínua de la ciberseguretat.
Per què és clau?
Permet transformar el descobriment tècnic en decisions estratègiques, millorant la seguretat, el compliment normatiu i la confiança interna i externa.
PENTEST
PENTEST
Pentest
Un pentest (penetration test) és una avaluació controlada de la seguretat d’un sistema, aplicació o xarxa, on experts en ciberseguretat intenten simular un atac real d’un hacker per detectar vulnerabilitats abans que puguin ser explotades maliciosament.
- EXTERN: Superfície exposada, portals, serveis oberts, errors de configuració i punts d’entrada accessibles.
- INTERN: Privilegis, segmentació, moviments laterals i recorreguts d’escalada dins l’entorn.
- OWASP: Validació d’aplicacions i vectors habituals per identificar errors crítics amb criteri reconegut.
Per què és clau?
Informe executiu, detall tècnic, prioritat de correcció i pla d’acció perquè el descobriment es converteixi en decisió.
SOC 24x7
SOC 24x7
SOC 24x7
SOC (Security Operations Center): supervisa xarxes, sistemes i aplicacions en temps real per detectar amenaces i incidents de seguretat. Gestionat per un equip d’analistes certificats per filtrar soroll i escalar el que sí importa. Quan es detecta una amenaça, l’equip del SOC intervé immediatament per mitigar-la.
- 24×7: Monitoratge continu i lectura de senyals amb context.
- TRIATGE: Alertes prioritzades per no perdre temps amb falsos positius.
- ESCALAT: Quan hi ha senyal rellevant, l’equip sap com i quan actuar.
- CONTEXT: Els esdeveniments s’entenen dins de la teva empresa i la teva operació de negoci.
Per què és clau?
El SOC 24×7 és la peça que evita que la visibilitat de vulnerabilitats o atacs es quedi en dashboards: la transforma en decisió i temps de reacció.
Formulari de contacte
Necessites més informació?
L’equip de professionals de CyberGovernance 360 està al teu costat per resoldre qualsevol dubte sobre els serveis de ciberseguretat que oferim.